ISO 19011:2026: ¿qué cambia en las auditorías internas?
La publicación de ISO 19011:2026 marca una nueva etapa para las organizaciones que realizan auditorías internas de sus sistemas de gestión.
La cuarta edición de la norma fue publicada el 27 de mayo de 2026 y sustituye a ISO 19011:2018. Su finalidad continúa siendo proporcionar directrices para aplicar los principios de auditoría, gestionar los programas de auditoría, realizar auditorías de sistemas de gestión y evaluar la competencia de los auditores.
Sin embargo, el contexto en el que actualmente se desarrollan las auditorías ha cambiado profundamente.
La digitalización de los procesos, el trabajo remoto, el uso de plataformas informáticas, la disponibilidad de grandes volúmenes de datos y la creciente complejidad de los riesgos obligan a revisar la forma en que se planifican y realizan las auditorías.
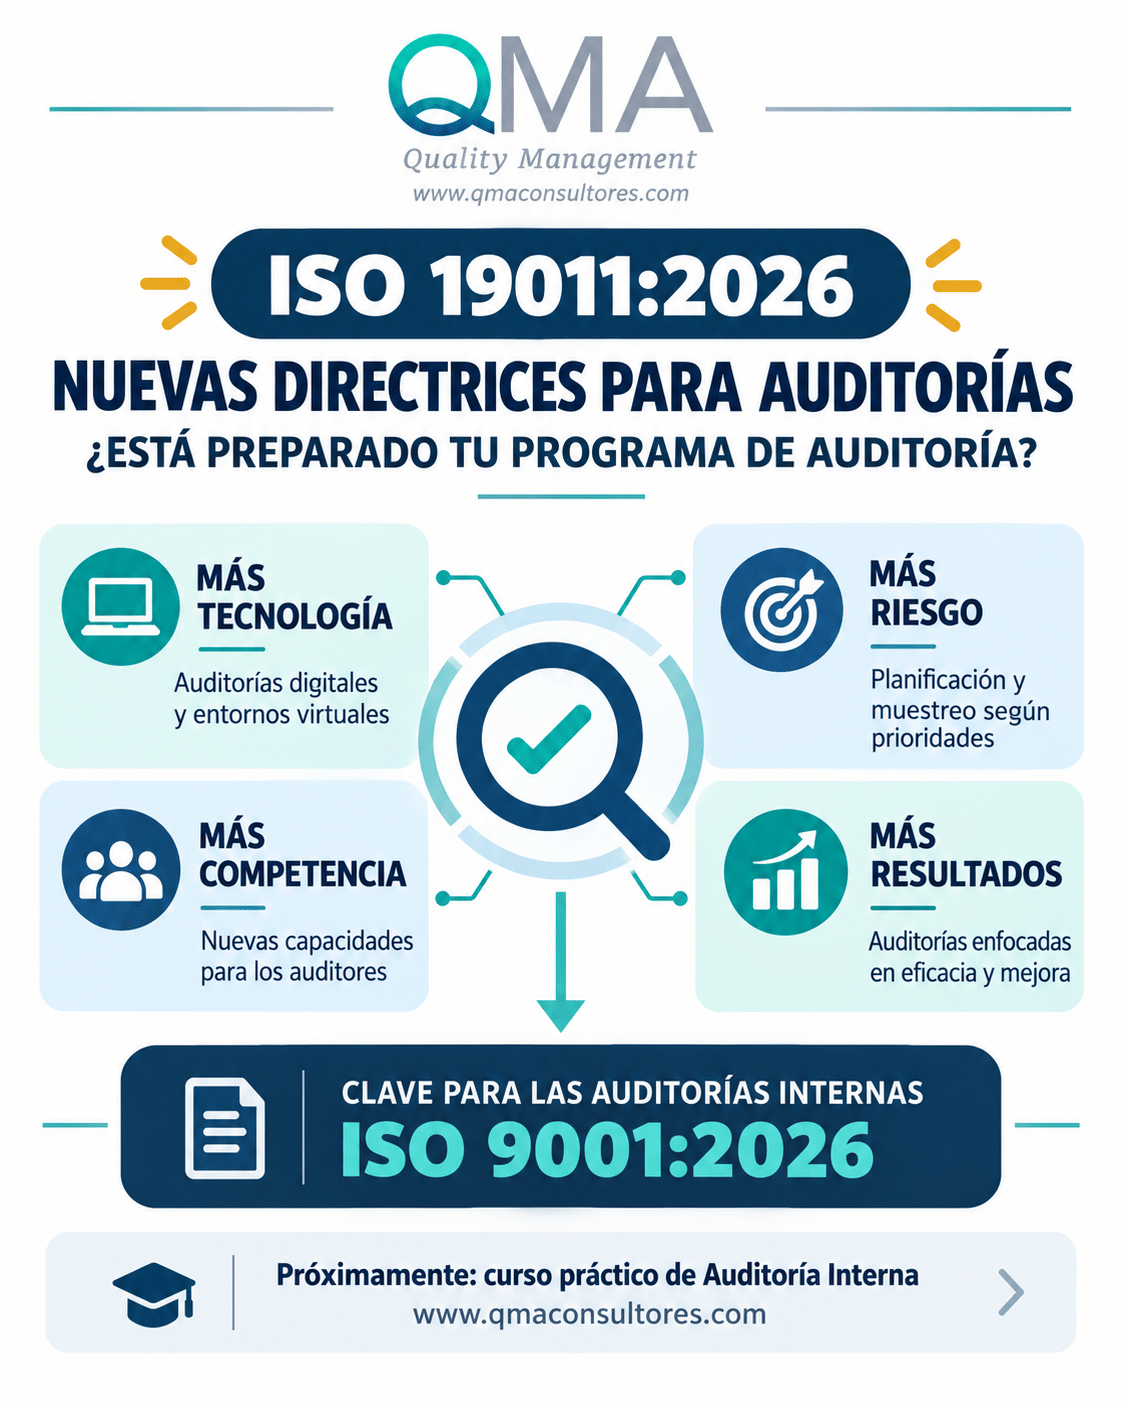
ISO ha destacado que la versión 2026 responde especialmente al impacto de la tecnología, la digitalización y los entornos virtuales, además de reforzar el análisis y tratamiento de los riesgos.
¿Qué es ISO 19011:2026?
ISO 19011:2026 es la norma internacional que ofrece directrices para auditar sistemas de gestión.
Puede utilizarse para realizar auditorías de:
- Sistemas de gestión de la calidad.
- Sistemas de gestión ambiental.
- Seguridad y salud en el trabajo.
- Seguridad de la información.
- Continuidad de negocio.
- Inteligencia artificial.
- Sistemas integrados de gestión.
ISO 19011:2026 no contiene requisitos destinados a la certificación. Es una norma de directrices que ayuda a las organizaciones y a los auditores a desarrollar auditorías coherentes, rigurosas y eficaces.
Por tanto, una empresa no obtiene una certificación ISO 19011:2026, pero sí puede utilizarla como referencia para mejorar su programa de auditoría y la competencia de sus auditores.
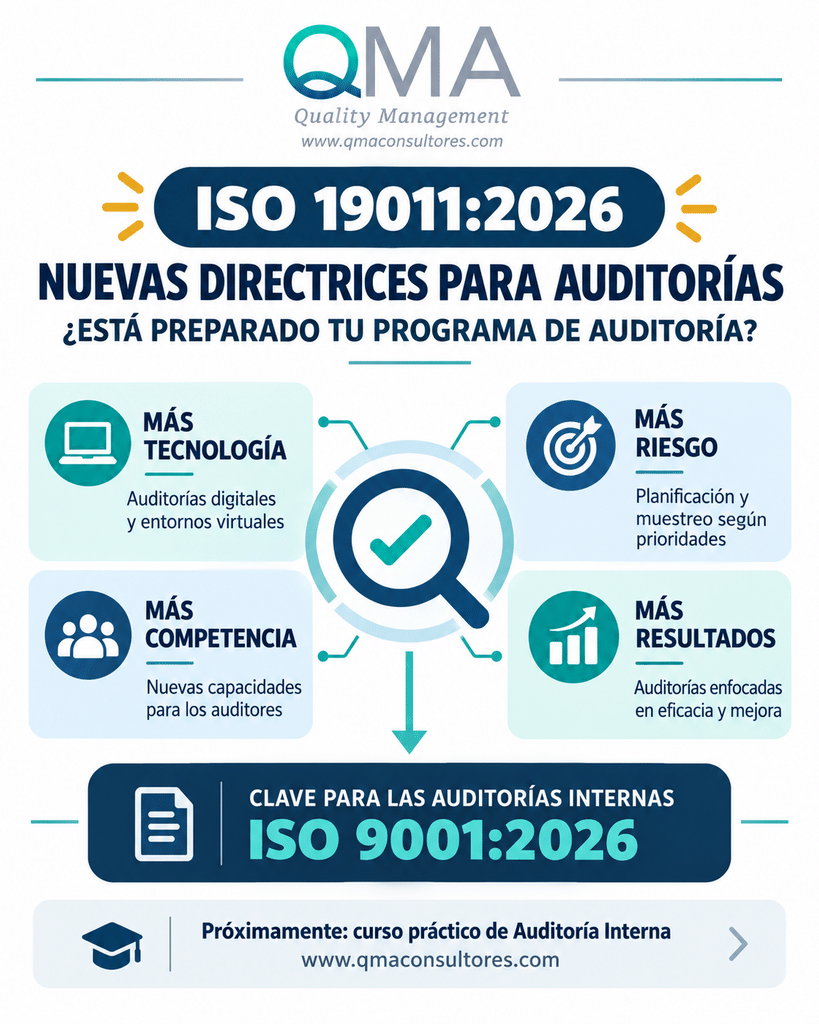
Principales cambios e implicaciones de ISO 19011:2026
1. Mayor presencia de la tecnología
Las auditorías ya no se realizan exclusivamente mediante entrevistas presenciales y revisión de documentos en papel.
Actualmente, las evidencias pueden encontrarse en:
- Aplicaciones corporativas.
- Sistemas ERP.
- Plataformas en la nube.
- Cuadros de mando.
- Bases de datos.
- Sistemas de control remoto.
- Registros electrónicos.
- Herramientas de inteligencia artificial.
ISO 19011:2026 refuerza la necesidad de considerar la tecnología y la digitalización durante la planificación y realización de las auditorías.
Esto implica que el auditor deberá ser capaz de valorar la fiabilidad de la información digital, acceder adecuadamente a los registros electrónicos y comprender cómo afectan las tecnologías utilizadas a los procesos auditados.
2. Auditorías presenciales, remotas e híbridas
Los entornos virtuales forman ya parte de la actividad habitual de muchas organizaciones.
Una auditoría remota no consiste únicamente en celebrar una videoconferencia. Requiere determinar previamente:
- Qué procesos pueden auditarse a distancia.
- Qué tecnologías se utilizarán.
- Cómo se protegerá la confidencialidad.
- Cómo se comprobará la autenticidad de las evidencias.
- Qué limitaciones puede tener la observación remota.
- Cuándo será necesaria una verificación presencial.
En muchos casos, la solución más eficaz será desarrollar una auditoría híbrida, combinando actividades presenciales y remotas.
3. Mayor importancia del riesgo
El enfoque basado en riesgos ya estaba presente en la edición anterior, pero el nuevo contexto exige una aplicación más práctica y coherente.
No todos los procesos deben recibir la misma atención ni todas las auditorías tienen que realizarse con la misma profundidad.
El programa de auditoría debería considerar:
- La importancia de los procesos.
- Los cambios recientes.
- Los resultados de auditorías anteriores.
- Las reclamaciones e incidencias.
- El desempeño de los indicadores.
- Los requisitos legales y contractuales.
- Las nuevas tecnologías implantadas.
- Las no conformidades repetitivas.
- Las consecuencias potenciales de un fallo.
La aplicación de este enfoque permite concentrar los recursos de auditoría en las áreas en las que existe una mayor posibilidad de que se produzcan desviaciones o resultados no deseados.
4. Programas de auditoría más dinámicos
El tradicional calendario anual de auditorías puede resultar insuficiente si se limita a repetir todos los años las mismas fechas, procesos y listas de comprobación.
Un programa alineado con ISO 19011:2026 debería revisarse cuando cambien:
- Los riesgos de la organización.
- La estructura o las responsabilidades.
- Los procesos y tecnologías.
- Los requisitos aplicables.
- Los resultados obtenidos.
- Las necesidades de las partes interesadas.
La frecuencia, duración, alcance y método de cada auditoría deberán establecerse de acuerdo con las prioridades reales del sistema de gestión.
5. Nuevas competencias para los auditores
La competencia de un auditor no depende únicamente de conocer una norma ISO.
Además de conocimientos sobre auditoría y sistemas de gestión, los auditores necesitan habilidades para:
- Analizar datos e indicadores.
- Realizar entrevistas presenciales y remotas.
- Utilizar herramientas digitales.
- Evaluar procesos tecnológicos.
- Identificar riesgos y oportunidades.
- Aplicar técnicas de muestreo.
- Comunicar conclusiones con claridad.
- Mantener la confidencialidad de la información.
- Distinguir hechos, opiniones y suposiciones.
La organización deberá determinar qué competencias necesita cada equipo auditor según el sector, los procesos, los riesgos y las tecnologías que formen parte del alcance.
6. Auditorías orientadas a resultados
Una auditoría eficaz no debería limitarse a comprobar que existen procedimientos y registros.
El auditor debe determinar si los procesos:
- Se encuentran implantados.
- Funcionan según lo planificado.
- Consiguen los resultados previstos.
- Gestionan adecuadamente sus riesgos.
- Generan información fiable.
- Contribuyen a la mejora del sistema.
Esto exige evolucionar desde las listas de comprobación cerradas hacia auditorías basadas en procesos, evidencias y resultados.
ISO 19011:2026 y las auditorías ISO 9001:2026
La publicación de ISO 19011:2026 coincide con la llegada de la nueva ISO 9001:2026, publicada el 16 de septiembre de 2026.
ISO 9001:2026 establece los requisitos del sistema de gestión de la calidad, mientras que ISO 19011:2026 proporciona las directrices para auditarlo.
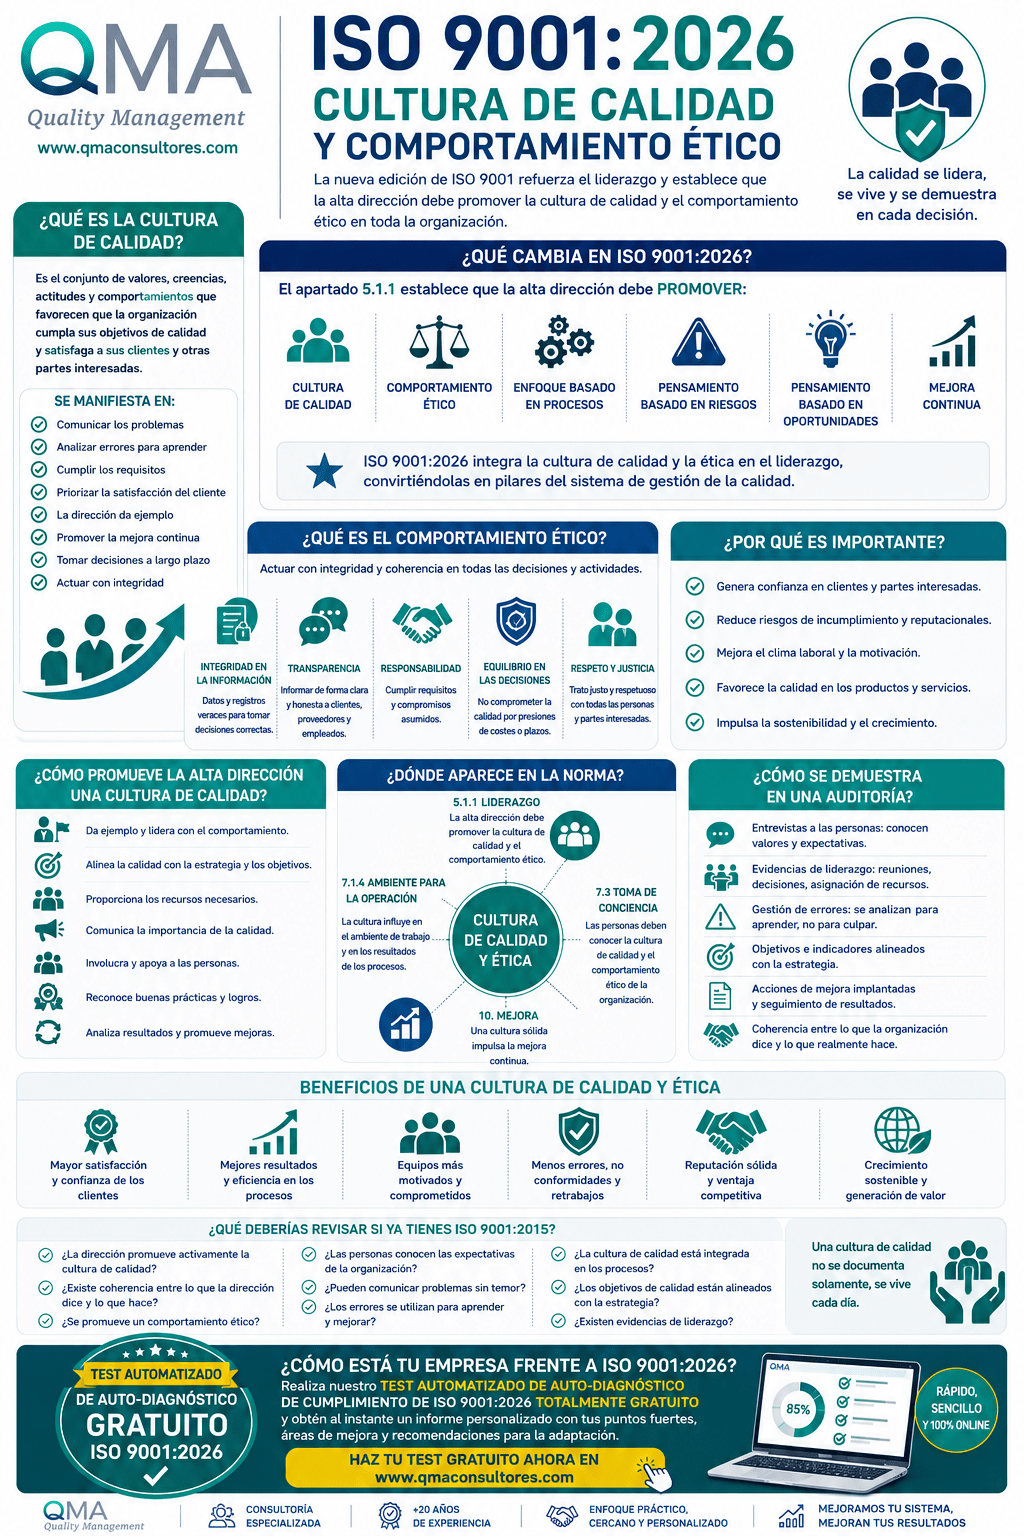
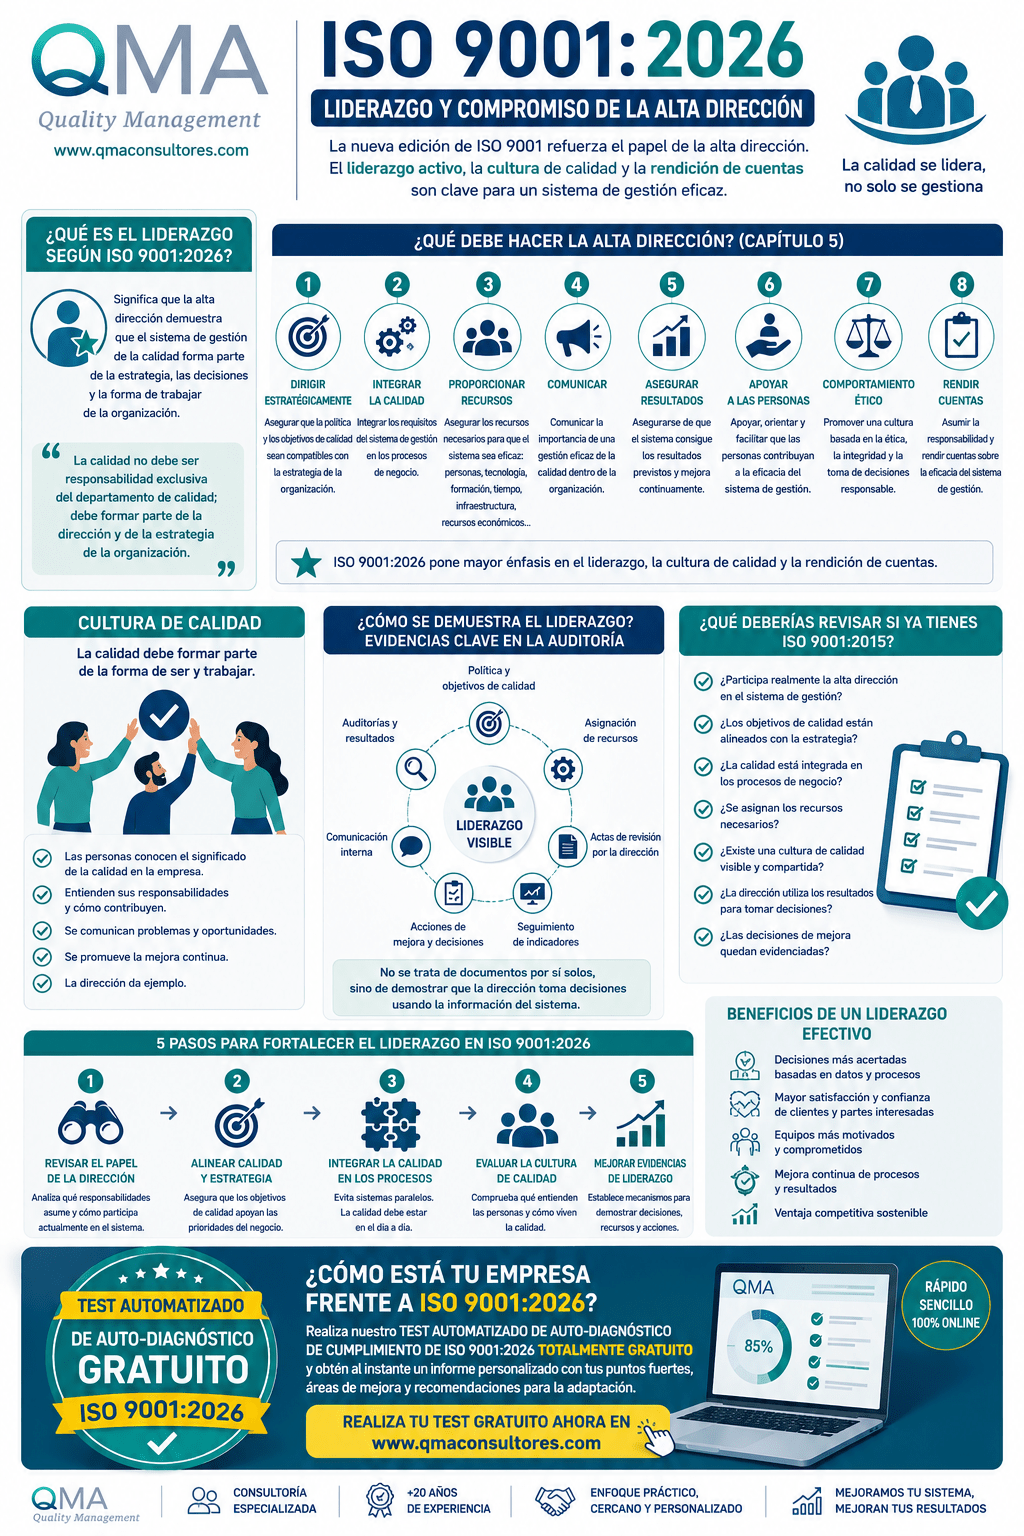
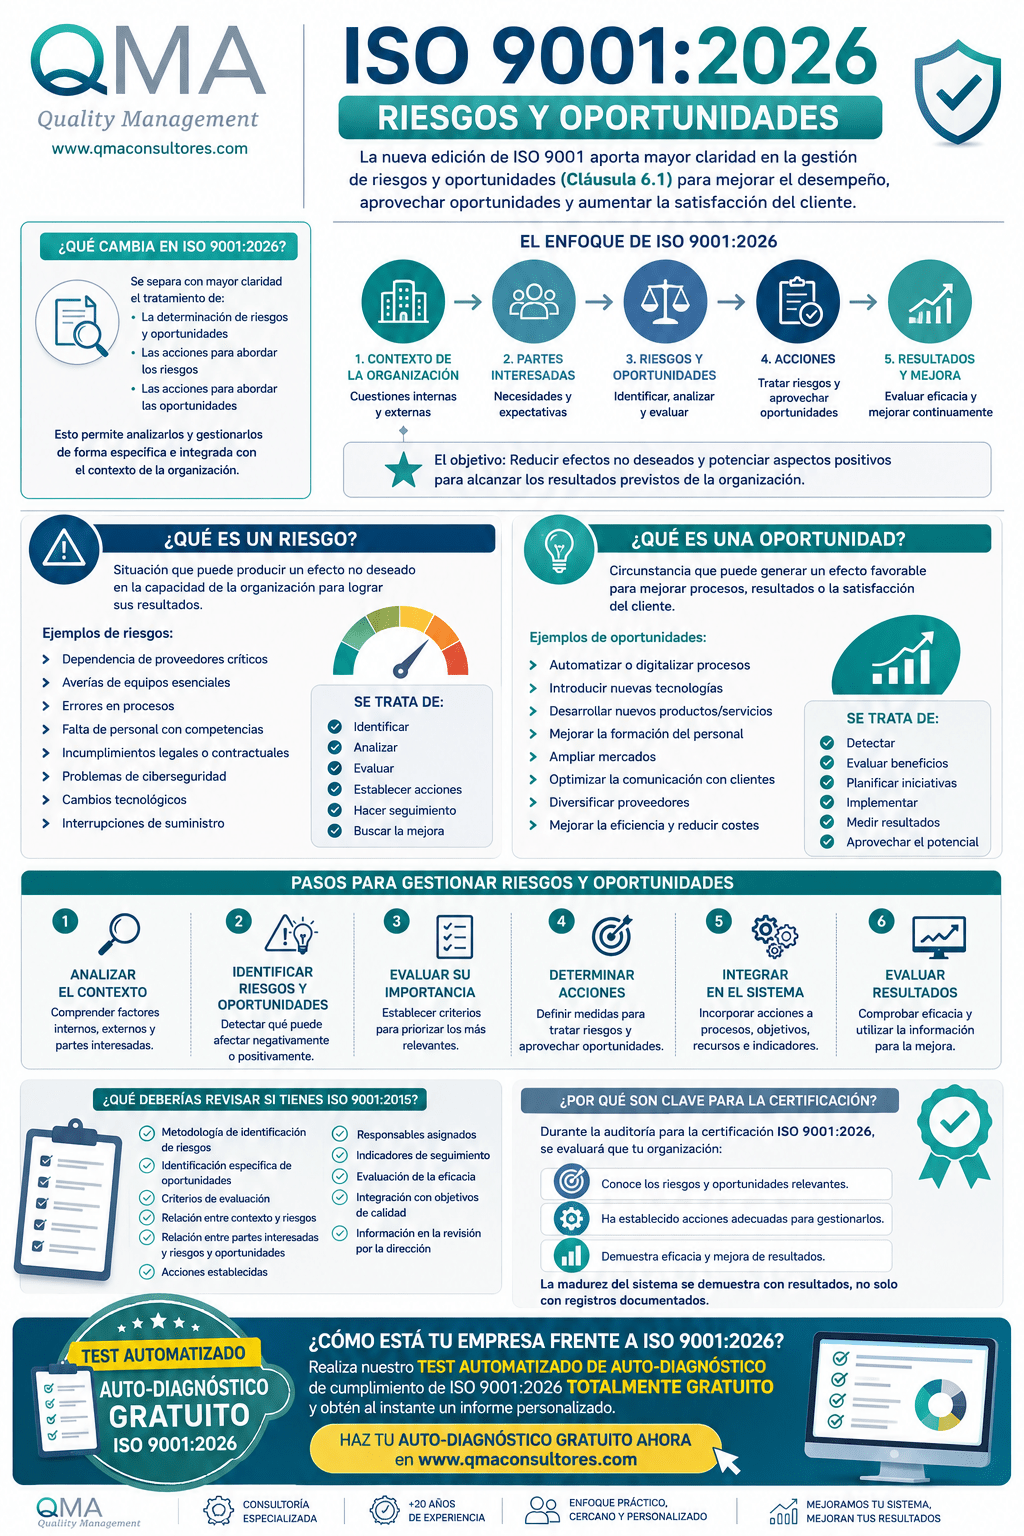
La nueva ISO 9001:2026 refuerza, entre otros aspectos, la cultura de calidad, el liderazgo, la claridad de los requisitos y el tratamiento diferenciado de los riesgos y las oportunidades.
Por ello, las próximas Auditorías ISO 9001:2026 deberán comprobar no solo que la documentación se ha actualizado, sino también que los nuevos requisitos se han integrado realmente en los procesos y en las decisiones de la organización.
¿Debe actualizarse el programa de auditoría interna?
Las organizaciones deberían revisar su programa de auditoría para comprobar:
- Si está basado en riesgos y prioridades.
- Si contempla auditorías remotas o híbridas.
- Si los auditores disponen de competencias digitales.
- Si las listas de comprobación están actualizadas.
- Si la duración de las auditorías es suficiente.
- Si el muestreo utilizado resulta representativo.
- Si se evalúa la eficacia de los procesos.
- Si las conclusiones aportan información útil a la dirección.
- Si el seguimiento demuestra la eficacia de las acciones correctivas.
No se trata simplemente de sustituir la referencia ISO 19011:2018 por ISO 19011:2026 en un procedimiento. La actualización debe reflejarse en la forma de programar, preparar, realizar y evaluar las auditorías.
Prepararse para las nuevas auditorías internas
En Q&MA Consultores estamos desarrollando un programa formativo eminentemente práctico para ayudar a responsables de calidad, auditores internos y consultores a aplicar estas nuevas directrices.
El futuro curso de Auditoría Interna ISO 9001:2026 basado en ISO 19011:2026 incluirá casos prácticos, ejercicios, infografías, listas de comprobación y plantillas editables.
El objetivo no será memorizar las normas, sino aprender a:
- Preparar auditorías basadas en riesgos.
- Realizar entrevistas eficaces.
- Obtener evidencias fiables.
- Redactar hallazgos y no conformidades.
- Preparar informes útiles.
- Evaluar acciones correctivas.
- Verificar la eficacia de las mejoras.
Porque las normas evolucionan, pero también debe evolucionar la forma en que las auditamos.